集群管理
LakeInsight Cloud 支持接入用户已有的 Kubernetes 集群,并以此作为 LakeInsight 实例的运行环境。接入集群后,可以在平台中统一查看集群状态,并在集群中创建和管理 LakeInsight 实例。
导入集群
进入 集群管理 → 集群导入,按向导提示完成集群接入。向导共 3 步:
1. 基本信息
填写集群名称,并选择云厂商。可直接复用现有基础设施,支持的 Kubernetes 环境包括:
- 阿里云 ACK
- 华为云 CCE
- 自建 Kubernetes
不同 Kubernetes 环境在网络、存储和访问入口等方面可能存在差异,请根据实际集群环境准备相应的基础条件。
2. kubeconfig
粘贴或上传 kubeconfig 配置(当前仅支持通过 kubeconfig 接入)。
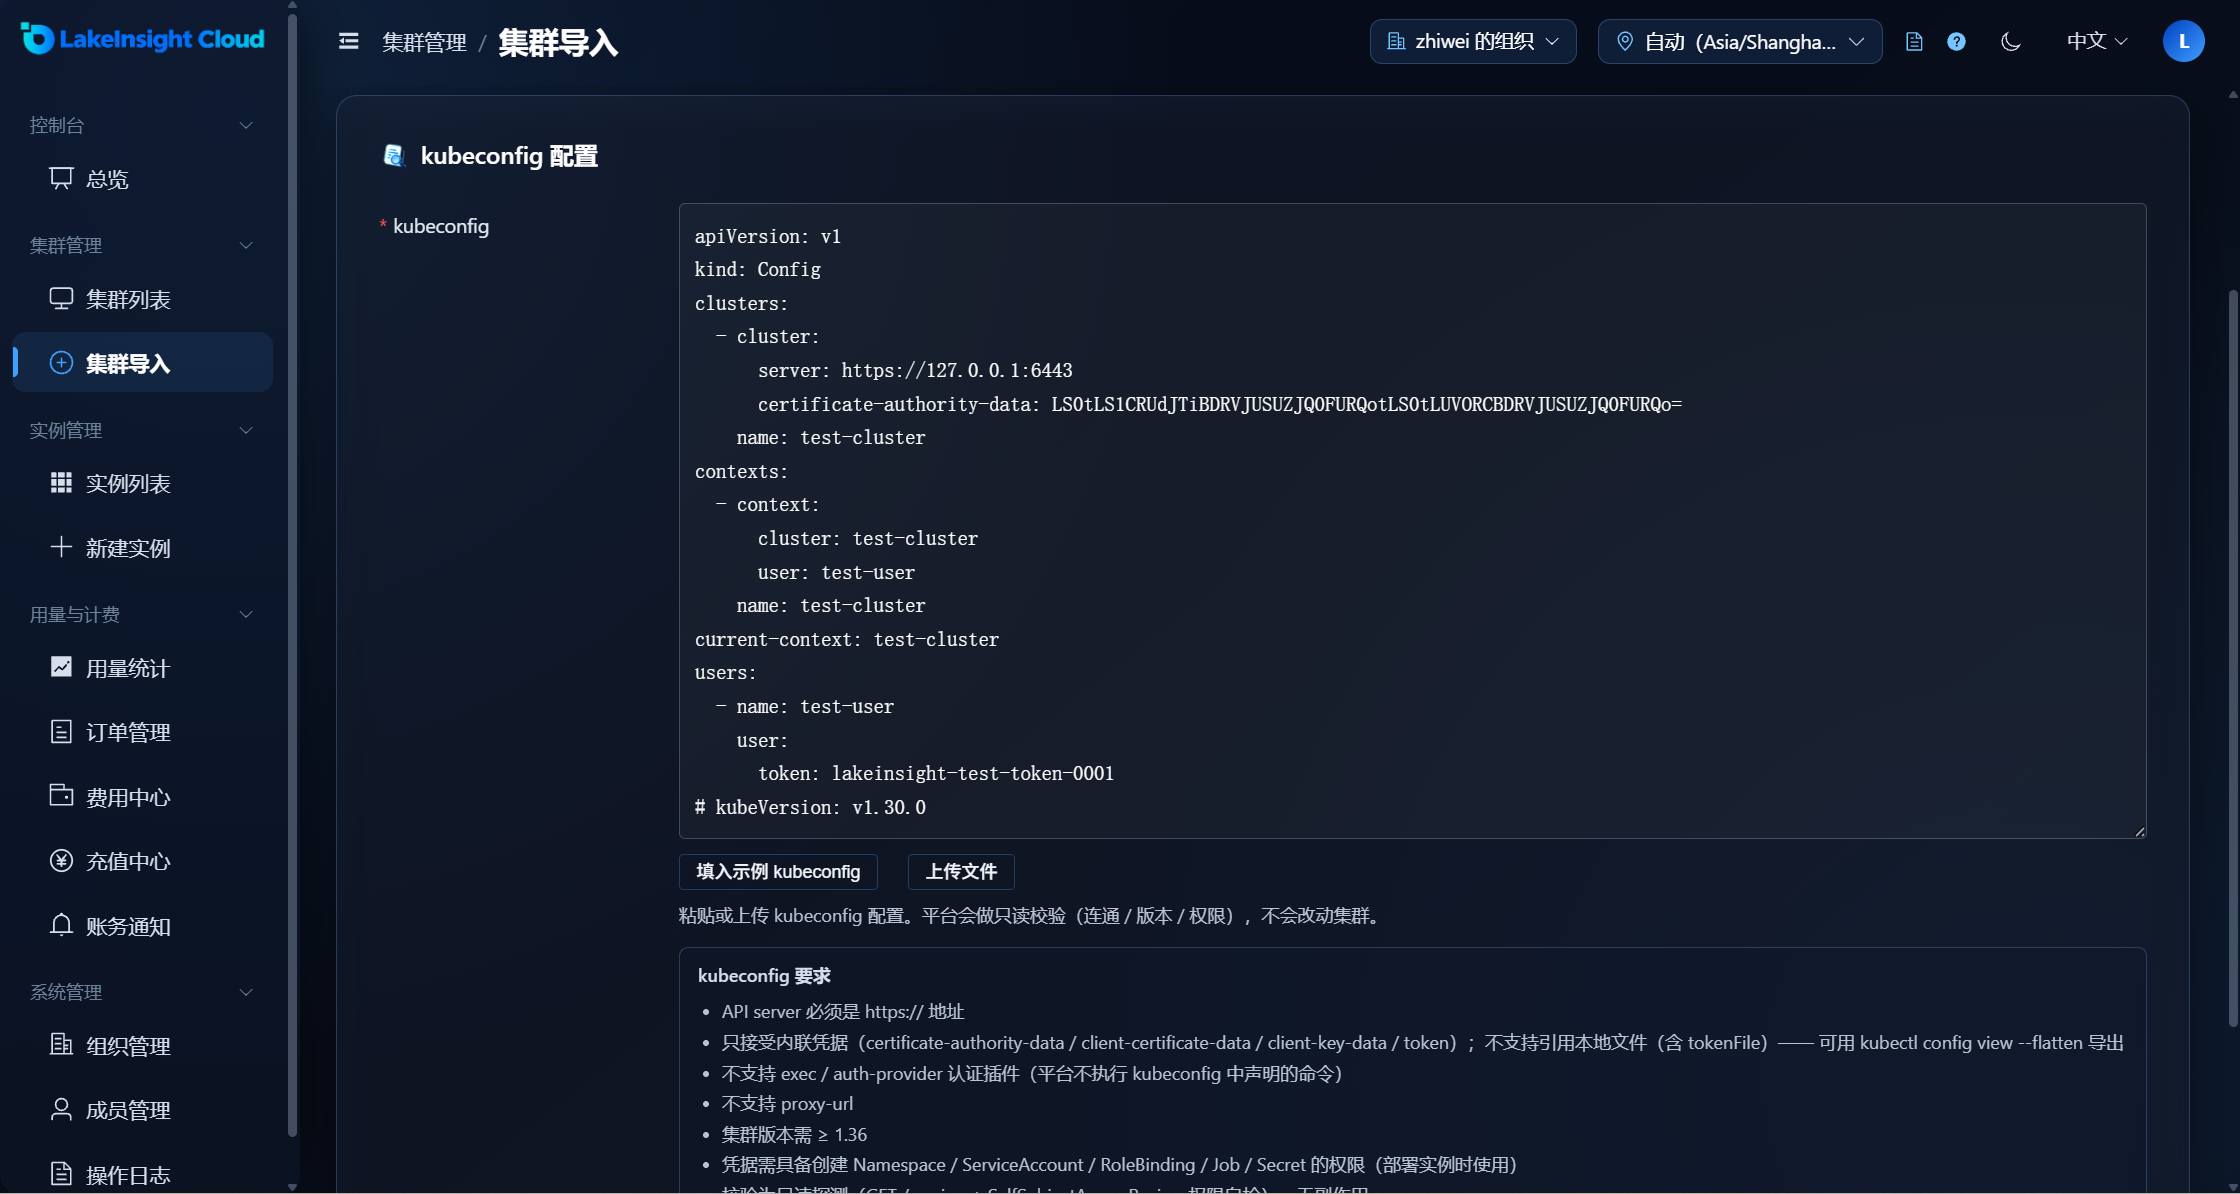
kubeconfig 需自包含:只接受内联凭据(certificate-authority-data、client-certificate-data、client-key-data 或 token);不支持引用本地文件(含 tokenFile)。平台不执行 kubeconfig 中声明的命令,因此不支持 exec / auth-provider 认证插件,也不支持 proxy-url。可用 kubectl config view --flatten 导出为自包含的 kubeconfig。
更多校验规则详见下一步「校验并导入」。
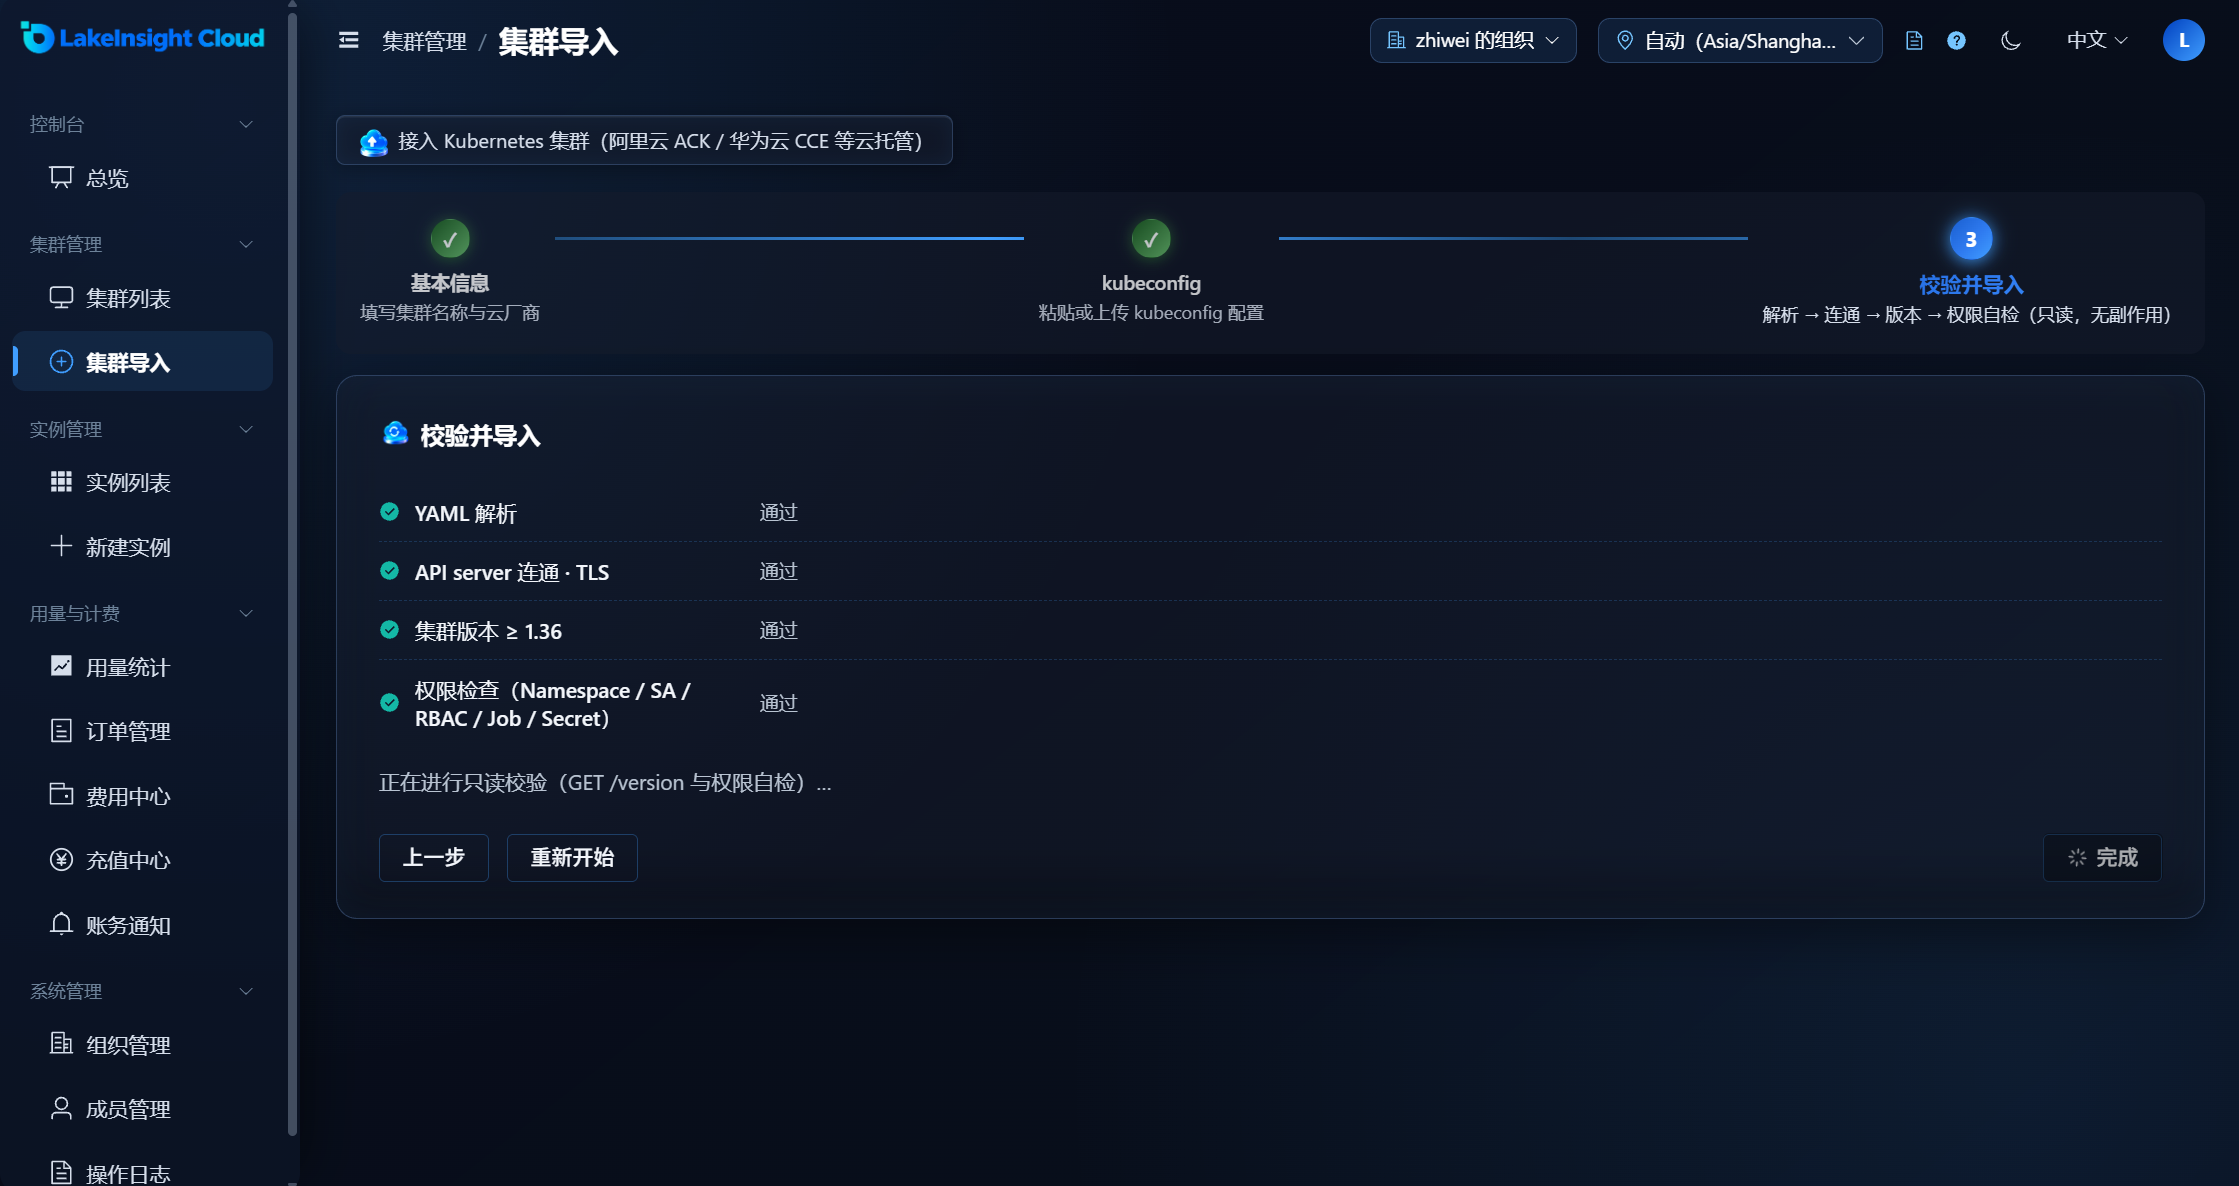
3. 校验并导入
平台对 kubeconfig 进行只读校验(不会修改集群),依次检查:
| 校验项 | 说明 |
|---|---|
| YAML 解析 | 检查 kubeconfig 是否为合法 YAML,且能解析出当前 context 对应的集群与凭据 |
| API server 连通 · TLS | 检查 API Server 是否为 https 地址,且平台可正常访问(TLS 握手 + GET /version) |
| 集群版本 | 检查 Kubernetes 版本是否满足要求(≥ 1.36) |
| 权限检查 | 检查凭据是否具备 Namespace / ServiceAccount / RoleBinding / Job / Secret 权限 |
校验为只读探测:通过 GET /version 获取版本、以 SelfSubjectAccessReview 进行权限自检,无副作用;全部校验通过后才会完成导入。server 指向云 metadata / link-local 地址同样会被拒绝。
集群列表
完成导入后,可以在 集群管理 → 集群列表 查看已接入的集群。
列表中(或卡片上)可以查看:
- 集群名称
- 云厂商
- 状态(已连接 / 异常)
- 部署凭据(kubeconfig 是否已保存)
- 心跳(最近一次探测时间)
- 实例数(该集群上的实例数量,目前每个集群最多创建 1 个)
- 接入时间
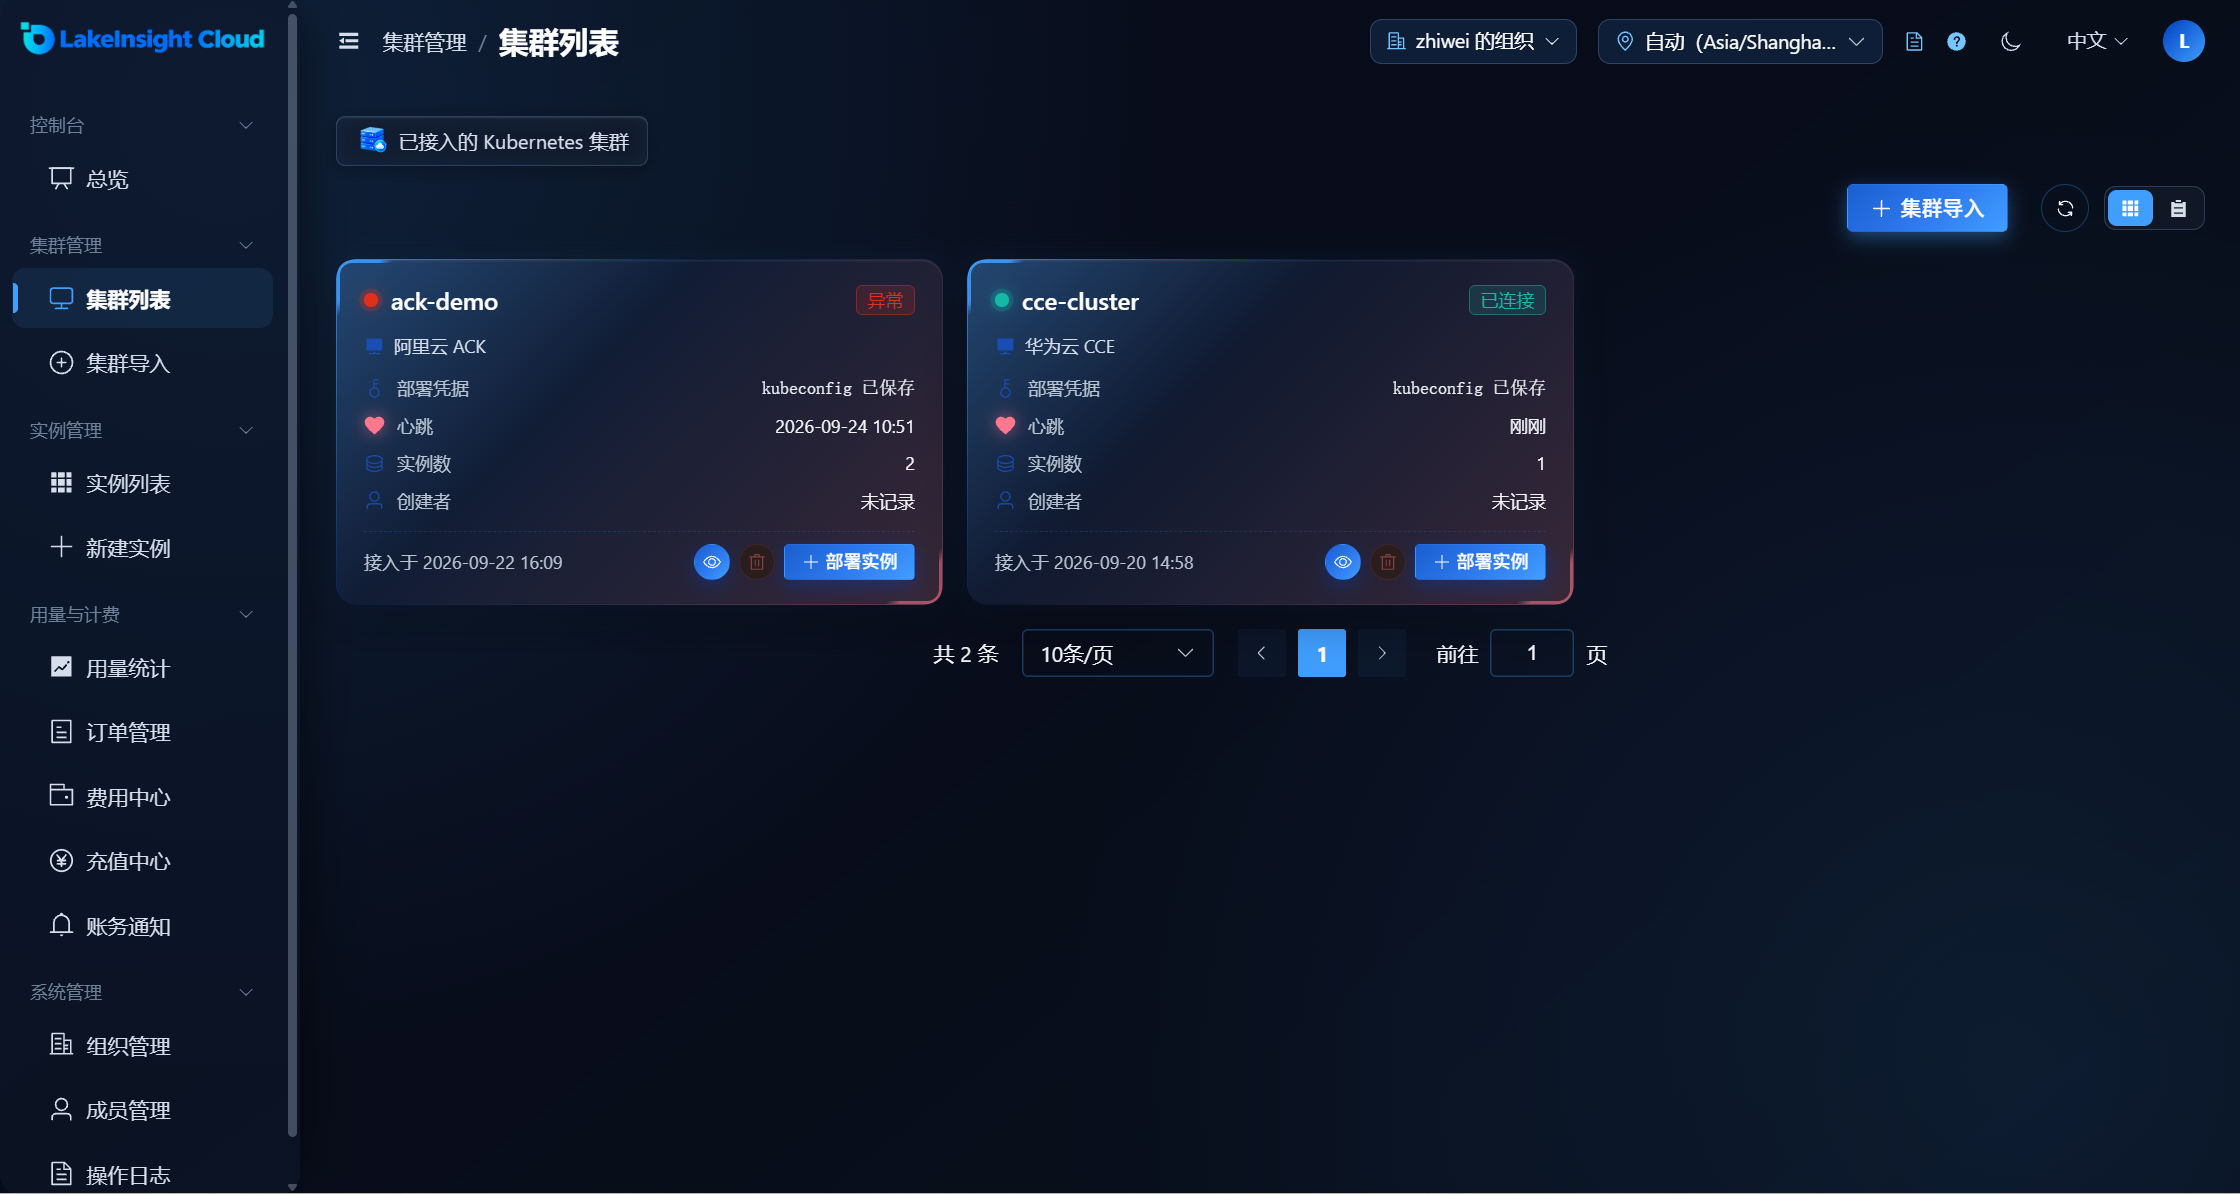
平台会持续检查已接入集群的连接状态。当集群无法正常连接时,平台会显示相应的异常状态。
一个集群同时只能运行一套 LakeInsight 产品(一个实例)。若集群上已有实例,需先停止(卸载)该实例,才能在该集群上部署新的实例。
删除集群
对于不再使用的集群,可以在集群管理页面执行删除操作。
删除集群前,请确保该集群下没有正在使用的 LakeInsight 实例。